Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Ist das Kage Bunshin no Jutsu ein Kinjutsu?
Ja, das Kage Bunshin no Jutsu ist ein Kinjutsu. Es wird als verbotene Technik angesehen, da es eine große Menge an Chakra erfordert und potenziell gefährlich sein kann. Es wird normalerweise nur von erfahrenen Shinobi angewendet. **
Beherrscht Naruto das Hiraishin no Jutsu?
Nein, Naruto beherrscht das Hiraishin no Jutsu nicht. Diese Technik wird von Minato Namikaze, Narutos Vater, verwendet. Naruto hat jedoch andere mächtige Jutsus wie das Rasengan und das Tailed Beast Bomb Jutsu entwickelt. **
Ähnliche Suchbegriffe für Kage Bunshin no Jutsu
Top-Angebote
Produkte zum Begriff Kage Bunshin no Jutsu:
-
NARUTO SHIPPUDEN - Tote Bag - 'Naruto jutsu'Die Naruto Shippuden Tote Bag 'naruto Jutsu' Ist Eine Praktische Tasche Für Fans Der Beliebten Serie. Sie Eignet Sich Ideal Für Den Alltag Und Bietet Ausreichend Platz Für Persönliche Gegenstände. Mit Ihrem Design Inspiriert Von Naruto Shippuden Ist...8,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lélu, Thomas: No Rain, No FlowersNo Rain, No Flowers , The iconic viral biro notes from Thomas Lélu , > , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Lélu, Thomas, Seitenzahl/Blattzahl: 224, Abbildungen: b/w scans of handwritten text, Themenüberschrift: SELF-HELP / Motivational & Inspirational, Keyword: quotes; words to live by; poetry; inspirational words; all on the board; quote of the day; gift book; stocking filler; oliver bonas; artist; I have no idea what I'm doing out of bed; motivational quotes; book for inspiration; thoughts; mental health books, Fachschema: Englische Bücher / Ratgeber, Lebenshilfe~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Zeichnung~Positive Psychologie, Imprint-Titels: Hodder Catalyst, Warengruppe: HC/Ratgeber Lebensführung allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 178, Breite: 137, Höhe: 22, Gewicht: 422, Produktform: Gebunden, Genre: Importe,20,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was bedeutet das "no" im Jutsu von Naruto?
Das "no" im Jutsu von Naruto ist eine Verneinungspartikel, die oft verwendet wird, um eine Verneinung oder Ablehnung auszudrücken. Es wird oft benutzt, um eine Technik oder Fähigkeit zu verneinen oder abzulehnen, die von einem anderen Charakter angewendet wird. Es kann auch verwendet werden, um eine Verneinung oder Ablehnung im Allgemeinen auszudrücken. **
-
Wie funktioniert die Teleportationstechnik Hiraishin no Jutsu in Naruto?
Das Hiraishin no Jutsu, auch bekannt als Flying Thunder God Technique, ist eine Teleportationstechnik, die von Minato Namikaze, dem vierten Hokage in Naruto, entwickelt wurde. Um diese Technik zu verwenden, muss der Anwender spezielle Markierungen, genannt "Hiraishin Marken", an verschiedenen Orten platzieren. Durch das Aktivieren der Technik kann der Anwender dann sofort zu einer dieser Marken teleportiert werden. Es erfordert präzise Berechnungen und schnelle Reflexe, um diese Technik effektiv einzusetzen. **
-
Wollte Obito jetzt eigentlich mit dem Gedou Rinne Tensei no Jutsu wiederbeleben?
Ja, Obito plante, das Gedou Rinne Tensei no Jutsu zu benutzen, um alle gefallenen Shinobi wiederzubeleben und somit eine Welt ohne Krieg und Leid zu schaffen. Allerdings änderte er später seine Meinung und entschied sich stattdessen, Naruto und Sasuke zu unterstützen, um Kaguya zu besiegen und die Welt zu retten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Top-Angebote
Produkte zum Begriff Kage Bunshin no Jutsu:
-
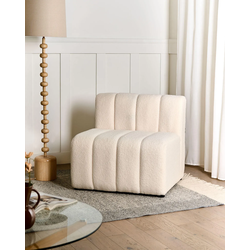
SESSEL Hellbeige KageTeddy-Sessel mit extra breiter Sitzfläche. Dieser moderne Sessel beeindruckt mit seiner weichen Silhouette und dem hochwertigen Bouclé-Bezug, der Ihrem Raum Gemütlichkeit und Stil verleiht. Die extra breite Sitzfläche und das minimalistische, modulare Design bieten gemütlichen Platz für zwei Personen. Perfekt, um im Wohnzimmer zu entspannen oder eine elegante Lounge-Ecke zu schaffen. Details: Typ: Sessel Stil: Modern Farbe: Beige Farbton: Hellbeige Material: Bouclé Zusätzliches Material: Sperrholz Füllmaterial: Schaumstoff Gestellmaterial: Stoff Sitzmaterial: Wellenfederung Zusammenstellung: 100% Polyester Armlehnen: Ohne Armlehnen Armlehnen: Nein Schutzkappen / Filzgleiter: Nein Muster: Ohne Muster Neigbar: Nein Sitzkonstruktion: Wellenfederung Schaumstoffdichte: 25 kg/m3 Abmessungen: Tiefe: 74 cm Dicke der Polsterauflagen: 47 cm Sitzhöhe: 49 cm Breite: 80 cm Höhe: 76 cm Sitzfläche: 80x53 cm Gewicht: 14 kg Max. Belastung: 125 kg Sie kaufen: 1 x Sessel Produktvorteile: Breite, angenehm gepolsterte Sitzfläche, Sehr komfortabel, Minimalistischer, skandinavischer Stil, Gemütliche Ausstrahlung, Robustes Gestell Montage: Benötigt keine Montage Pflegeanleitung: Bouclé: 1. Oberflächen nur mit geeignetem Aufsatz vorsichtig absaugen 2. Flecken können mit einem Polsterreiniger, einem angefeuchteten Schwamm oder milden Reinigungsmitteln entfernt werden.237,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NARUTO SHIPPUDEN - Tote Bag - 'Naruto jutsu'Die Naruto Shippuden Tote Bag 'naruto Jutsu' Ist Eine Praktische Tasche Für Fans Der Beliebten Serie. Sie Eignet Sich Ideal Für Den Alltag Und Bietet Ausreichend Platz Für Persönliche Gegenstände. Mit Ihrem Design Inspiriert Von Naruto Shippuden Ist...8,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Kage Bunshin no Jutsu ein Kinjutsu?
Ja, das Kage Bunshin no Jutsu ist ein Kinjutsu. Es wird als verbotene Technik angesehen, da es eine große Menge an Chakra erfordert und potenziell gefährlich sein kann. Es wird normalerweise nur von erfahrenen Shinobi angewendet. **
-
Beherrscht Naruto das Hiraishin no Jutsu?
Nein, Naruto beherrscht das Hiraishin no Jutsu nicht. Diese Technik wird von Minato Namikaze, Narutos Vater, verwendet. Naruto hat jedoch andere mächtige Jutsus wie das Rasengan und das Tailed Beast Bomb Jutsu entwickelt. **
-
Was bedeutet das "no" im Jutsu von Naruto?
Das "no" im Jutsu von Naruto ist eine Verneinungspartikel, die oft verwendet wird, um eine Verneinung oder Ablehnung auszudrücken. Es wird oft benutzt, um eine Technik oder Fähigkeit zu verneinen oder abzulehnen, die von einem anderen Charakter angewendet wird. Es kann auch verwendet werden, um eine Verneinung oder Ablehnung im Allgemeinen auszudrücken. **
-
Wie funktioniert die Teleportationstechnik Hiraishin no Jutsu in Naruto?
Das Hiraishin no Jutsu, auch bekannt als Flying Thunder God Technique, ist eine Teleportationstechnik, die von Minato Namikaze, dem vierten Hokage in Naruto, entwickelt wurde. Um diese Technik zu verwenden, muss der Anwender spezielle Markierungen, genannt "Hiraishin Marken", an verschiedenen Orten platzieren. Durch das Aktivieren der Technik kann der Anwender dann sofort zu einer dieser Marken teleportiert werden. Es erfordert präzise Berechnungen und schnelle Reflexe, um diese Technik effektiv einzusetzen. **
Ähnliche Suchbegriffe für Kage Bunshin no Jutsu
-
Lélu, Thomas: No Rain, No FlowersNo Rain, No Flowers , The iconic viral biro notes from Thomas Lélu , > , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Lélu, Thomas, Seitenzahl/Blattzahl: 224, Abbildungen: b/w scans of handwritten text, Themenüberschrift: SELF-HELP / Motivational & Inspirational, Keyword: quotes; words to live by; poetry; inspirational words; all on the board; quote of the day; gift book; stocking filler; oliver bonas; artist; I have no idea what I'm doing out of bed; motivational quotes; book for inspiration; thoughts; mental health books, Fachschema: Englische Bücher / Ratgeber, Lebenshilfe~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Zeichnung~Positive Psychologie, Imprint-Titels: Hodder Catalyst, Warengruppe: HC/Ratgeber Lebensführung allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 178, Breite: 137, Höhe: 22, Gewicht: 422, Produktform: Gebunden, Genre: Importe,20,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
No More BullshitNo More Bullshit , Das Handbuch gegen sexistische Stammtischweisheiten , Kraftstoffhähne > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 201810, Seitenzahl/Blattzahl: 176, Keyword: Bettina Zehetner; Frauenforschung; Klischees; Laura Wiesböck; Netzwerk; Renée Schröder; Sexismus; Stefanie Sargnagel; Weiblichkeit, Fachschema: Frau / Gesellschaft, Politik, Recht~Gender Studies~Geschlechterforschung~Soziologie~Frauenforschung~Gender Studies / Frauenforschung~Geschlechterforschung / Frauenforschung, Fachkategorie: Soziologie, Warengruppe: HC/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 138, Höhe: 15, Gewicht: 290, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wollte Obito jetzt eigentlich mit dem Gedou Rinne Tensei no Jutsu wiederbeleben?
Ja, Obito plante, das Gedou Rinne Tensei no Jutsu zu benutzen, um alle gefallenen Shinobi wiederzubeleben und somit eine Welt ohne Krieg und Leid zu schaffen. Allerdings änderte er später seine Meinung und entschied sich stattdessen, Naruto und Sasuke zu unterstützen, um Kaguya zu besiegen und die Welt zu retten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.